امنیت هدیه ما به شماست
امنیت در دنیای دیجیتال - دیسنا : اولین پایگاه اطلاع رسانی فضای تبادل اطلاعاتامنیت هدیه ما به شماست
امنیت در دنیای دیجیتال - دیسنا : اولین پایگاه اطلاع رسانی فضای تبادل اطلاعاتترند ماکرو PC-Cillin برنده امتیاز 5 ستاره از موسسه channelWeb ۲۰۱۰
خبرگزاری
امنیت اطلاعات دورانتاش :
به نقل از وب سایت شرکت ترند ماکرو :
شرکت ژاپنی ( تآسیس 1988 در آمریکا ) ترندماکرو ( Trend Micro ) پی سی
سیلین پیشرو در ارائه راهکارهای امنیتی و آنتی ویروس و دومین عرضه کننده
بزرگ محصولات آنتی ویروس بعد از شرکت سایمنتک Symantec موفق به کسب امتیاز 5
ستاره از موسسه Channelweb 2010 در زمینه تعهد و قدرت در برنامه ریزی و
مدیریت نمایندگان و Partner های خود شد .
کسب این امتیاز نشان می
دهد این شرکت در تعامل با نمایندگان فروش خود - شرکای تجاری و شرکای فنی
بهترین عملکرد و بالاترین قدرت و تعهد را داشته است .
مدیر اجرایی
فروش و بازاریابی شرکت ترند ماکرو معتقد است کسب امتیاز 5 ستاره نشان می
دهد که این شرکت در تعامل با فروشندگان و شرکای خود بهترین برنامه ها و
عملکرد را داشته است و این بدلایل ارائه خدمات و محصولات خلاقانه شرکت
ترند ماکرو ( PC-Cillin ) می باشد .
برندگان دیگر این وب سایت می
توان به شرکتهای ماکروسافت - سایمنتک - مک آفی - وب روت - پاندا - جی اف آی
- سیسکو - IBM - BMC - هیتاچی - اچ پی - NETGEAR - Novell - Oracle
Corporation- اشاره نمود .
واحد اطلاع رسانی دورانتاش -
شرکت
ترند ماکرو Trend Micro یکی از قدیمی ترین و با سابقه ترین شرکتهای عرضه
کننده خدمات و محصولات امنیتی و آنتی ویروس در دنیا می باشد .
-
کاربران در بعضی از نقاط جهان محصولات شرکت ترند ماکرو را با نام پی سی
سیلین PC-Cillin می شناسند که از معروفیت و محبوبیت ویژه ای برخوردار است .
-
در حال حاضر این شرکت دومین شرکت عرضه کننده نرم افزار های امنیتی و آنتی
ویروس در دنیا می باشد .
- شرکای فنی و تجاری شرکت ترند ماکرو :
سیسکو Cisco -
میکروسافت Microsoft - آی بی ام IBM - سامسونگ SAMSUNG -جورجیا آرمانی -
ایسوس ASUS - SUN Microsystems - AvePoint و دهها شرکت دیگر می باشند .
-
نفوذ و میزان فروش این شرکت به حدی می باشد که رقبای این شرکت مانند مک
آفی -
سایمنتک و سوپوس که خود از بزرگترین شرکتهای عرضه کننده
محصولات آنتی ویروس در دنیا
می باشند ، برای مقابله با نفوذ این
شرکت قرارداد همکاری بسته اند و بسیاری از سایتهای مقایسه ای اقدام به
دستکاری نتایج و اعلام نتایج پایین برای محصولات آنتی ویروس این شرکت می
نمایند .درباره شرکت ترندماکرو Trend Micro : آزمایشگاههای
ترند ماکرو TrendLabs ارائه کننده نرمافزارهای امنیتی و حفاظت از
سیستمها در
برابر تهدیداتی همچون ویروسها، جاسوس افزارها، بدافزارها، نفوذگران،
کلاهبرداریها و هرزنامهها است. محصولات آزمایشگاه ترندماکرو دارای
بالاترین نرخ حفاظت از سیستمها و سریعترین زمان نشان دادن عکسالعمل در
برابرتهدیدات هستند. این محصولات برای کاربران خانگی، شرکتهای کوچک و
متوسط، سازمانهای بزرگ و کاربران موبایل ارائه میگردند. فناوری حفاظتی
ترند ماکرو همچنین در بسیاری از محصولات و خدمات شرکتهای امنیتی سراسر
جهان به کار گرفته میشود.
محصولات امنیتی ویژه این شرکت برای
مراکز
داده و سرورها و فضای مجازی منحصر بفرد می باشد .
در بعضی از
کشورها
محصولات این شرکت را با نام پی سی سیلین PC-Cillin می شناسند .
جهت
کسب اطلاعات بیشتر در مورد محصولات شرکت ترند ماکرو با شرکت دورانتاش تماس
بگیرید .
این
شرکت پیشرو در استفاده
از تکنولوژی Cloud Computing در سیستمهای حفاظتی می باشد .
طبق برنامه
این شرکت با فروش 2 میلیارد دلاری در سال 2012 در صدر شرکتهای عرضه کننده
آنتی ویروس در دنیا قرار می گیرد .
این شرکت در حال حاضر دومین عرضه
کننده محصولات امنیتی و آنتی ویروس در دنیا می باشد .
واحد اطلاع
رسانی دورانتاش


kaspersky avast alwil f-secure g-data gdata
kaspersky partner iran trend micro trendmicro cloud computing dpi
karnama avajang durantash athena pad tejarateman trillium panda mcafee
symantec norton antivirus trojan rootkit iran office reseller کسپرسکی
دورانتاش کارنما الحسانی آواژنگ دوران تاش کسپراسکی کاسپرسکی ایران نماینده
جی دیتا اف سکیور تجارت امن خاورمیانه تریلیوم دورانتاش دوراونتاش کلود
کامپیوتینگ مک آفی تحریم سازمان ملل آنتی ویروس ضد ویروس تروجان بهترین
آنتی ویروس بهترین ضد ویروس تکنولوژی اطلاعات امنیت اطلاعات و داده داده
پردازی ایران پرورش داده ها نظام صنفی رایانه ای کامگارد
آیا برنامه ها و ابزارهای رایگان ویروسیابی قابلیت تشخیص و پاکسازی
خبرگزاری
امنیت اطلاعات دورانتاش

آیا برنامه ها و ابزارهای
رایگان ویروسیابی قابلیت تشخیص و پاکسازی تمام ویروس ها را دارند ؟
بسیاری
از کاربران رایانه حتمآ با ابزارهای رایگان پاکسازی ویروسها که شرکتهای
تولید کننده و عرضه کننده ارائه نموده اند آشنا هستند و در مواقعی از این
ابزارها استفاده نموده اند .
از این ابزارها فقط برای پاکسازی
اولیه کامپیوتر می توان استفاده نمود .
بسیاری از کامپیوترها بدلیل
عدم نصب نرم افزار امنیتی و آنتی ویروس به ویروسهای بسیاری آلوده می شوند و
در بسیاری مواقع کار بجایی می رسد که بجز نصب مجدد ویندوز و سیستم عامل
البته طی شرایط خاصی نمی توان انجام داد .
و البته بعد از نصب
سیستم عامل نیز اولین کار باید نصب آنتی ویروس و بروزرسانی آن باشد .
به
کمک این ابزارها Tools فقط تعداد بسیار بسیار محدودی از ویروسها را می
توان پاکسازی نمود و البته فقط بصورت موردی قابل استفاده می باشند و سیستم
را برای نصب آنتی ویروس آماده نمود . نوع و شرایط استفاده از این ابزارها
با شرایط استفاده از یک آنتی ویروس کامل که بر روی سیستم یا موبایل نصب می
گردد بسیار متفاوت می باشد . که در این زمینه از متخصصین نرم افزارهای
امنیتی و کارشناسان امنیت کامپیوتر و شبکه کمک بگیرید . 
البته گاهی استفاده از این ابزارها نیز عواقبی دارد یعنی ممکن است
بعد از استفاده از این ابزارها ، سیستم عامل و ویندوز بدلیل آسیب دیدگی
فایلهای سیستمی سیستم عامل و ویندوز لود نشود و نیاز به انجام کارهای
بیشتری توسط متخصص کامپیوتر یا شبکه باشد .
ابزار دیگری که بعضی از
شرکتهای آنتی ویروس دارند ابزار ویروسیابی آنلاین Online Virus Scan می
باشد که این ابزارها نیز مانند ابزارهای قبلی فقط قادر به شناسایی تعداد
بسیار محدودی از ویروسها می باشند و البته برای استفاده از آنها به اینترنت
پر سرعت نیاز است .
باید بدانید از این ابزارها برای مقایسه آنتی
ویروسها نمی توان استفاده نمود .
بعضی از شرکتهای آنتی ویروس نیز اقدام به ارائه نسخه های رایگان آنتی ویروس
نموده اند مانند آویرا Avira - آوست Avast - Microsoft - lavasoft - AVG
- PC-Tools - البته این آنتی ویروسها حفاظت کاملی را از سیستم کامپیوتری
شما انجام نمی دهند و از لحاظ ویژگی های حفاظتی بسیار کمتر از آنتی
ویروسهای قابل فروش و کامل می باشد .
این آنتی ویروسها مخصوصآ شما را در برابر تعدادی از ویروسها - ایمیلهای
آلوده - اسپم - هکرها - روت کیتها - جاسوس افزارها و فیشینگ و حملات و
ویروسهای وب و رایانه ای حفاظت نمی نمایند .
( که برای کسب اطلاعات بیشتر به وب سایت شرکتهای مورد نظر مراجعه نمائید
.)
مجموعه کاملی از ابزارهای رایگان ارائه شده توسط شرکت ترند ماکرو ( پی سی سیلین ) :
مشاهده 1
مشاهده 2
مشاهده 3
خبرگزاری امنیت اطلاعات دورانتاش
واحد اطلاع رسانی دورانتاش
دلایل عرضه محصول جدید کسپرسکی Kaspersky PURE
شرکت
کسپرسکی در سال 1992 در کشور روسیه تاسیس شد و دفتر مرکزی آن در شهر مسکو
می باشد .
شرکت ترند ماکرو ( پی سی سیلین ) در سال 1988 در شهر لوس
آنجلس - آمریکا تاسیس شد و دفتر مرکزی این شرکت در توکیو - ژاپن می باشد .
شرکت سایمنتک ( نورتون ) در سال 1982 در آمریکا تاسیس شد که در
سال 1990 شرکت نورتون را خریداری نمود . این شرکت در سال 2008 شرکت
استرالیایی PC-Tools را نیز خریداری نمود .
شرکت سوپوس Sophos در
سال 1985 در انگلستان تاسیس شد و در حال حاضر در آمریکا و انگلستان دفتر
مرکزی دارد .
شرکت سافت وین SoftWin در سال 2001 در کشور رومانی
تاسیس شد . محصولات این شرکت با نام بیت دفندر عرضه می شود .
شرکت
پاندا سکیوریتی در سال 1990 در اسپانیا تاسیس شد .
شرکت وب روت در
سال 1997 در آمریکا تاسیس شد . در حال حاضر موتور جستجوی سوپوس بخشی از
ویروس یابی محصولات این شرکت را بر عهده دارد .
شرکت جی دیتا
G-Data در سال 1985 در شهر بوخوم آلمان تاسیس شد .
شرکت ای وی جی
AVG در سال 1991 در کشور چک و اسلواکی تاسیس شد .
در سال 2005 یک
شرکت خصوصی سرمایه گذاری آمریکایی با نام TA Associates مقداری از سهام این
شرکت را به ارزش 200 میلیون دلار خریداری نمود .
این شرکت سهامدار
تعدادی دیگر از شرکتهای نرم افزاری دیگر نیز می باشد :
. مانند CA - Network Appliance - Ontrack Data
International, Inc - Sophos و BMC می باشد . -
مشاهده
شرکت
آویرا Avira در سال 1988 در کشور آلمان تاسیس شد .
شرکت آلویل در
سال 1991 در کشور جمهوری چک تاسیس شد . محصولات این شرکت با نام آوست
Avast عرضه می شود .
شرکت ای ست ESET در سال 1992 در کشور اسلواکی
تاسیس شد . محصولات این شرکت با نام ناد32 ( نود32 ) NOD32 عرضه می شود .
شرکت
اف- سکیور در سال 1988 در شهر هلسینکی - فنلاند تاسیس شد .
شرکت چک
پوینت Check Point در سال 1993 در اسرائیل تاسیس شد . محصولات آنتی ویروس
این شرکت از سال 2000 با نام ZoneAlarm عرضه شد .
PC-Tools پی سی
تولز در سال 2003 در استرالیا تاسیس شد . در سال 2008 شرکت سایمنتک این
شرکت را خریداری نمود ولی نرم افزارهای این شرکت هنوز بطور مستقل تولید و
عرضه می شود ولی مالکیت شرکت در دست شرکت سایمنتک Symantec می باشد .
-----------------------------------------------------------------------------------------------
شرکت
کسپرسکی در راه توسعه فعالیتهای خود نیاز مبرمی به محصولی جدید با
قابلیتهای جدید داشت تا بتواند با رقبای خود بخصوص رقبای قدرتمندی مانند
سایمنتک و ترند ماکرو ( پی سی سیلین ) رقابت نماید .
البته نباید از
نظر دور داشت شرکتهای دیگر نیز مانند بیت دفندر با محصول Bitdefender Total
Security و پاندا با محصول Global security Panda و وب روت با محصول
Webroot Internet Security و جی دیتا با محصول G-Data Total Care و مک آفی
یا محصول McAfee Total Protection محصولاتی را در در این رده عرضه نموده
بودند که بجز قابیلتهای ویروس یابی و مقابله با تهدیدات و فایروال برای
مقابله با هکرها و نفوذها بتواند قابلیت های فضای آنلاین پشتیبان گیری روی
وب - بهینه ساز ویندوز و سیستم را نیز در خود جای داده باشد .
به
همین دلیل شرکت کسپرسکی اقدام به معرفی و عرضه محصولی جدید با نام PURE
نمود که قابلیتهای بسیار نزدیکی با محصولات مورد نظر و بخصوص شرکتهای
ترندماکرو و سایمنتک که هر 2 جزء بزرگترین شرکتهای عرضه کننده محصولات
امنیتی و آنتی ویروس در دنیا می باشند داشته باشد .
قابل توجه است
هر 2 محصول اینترنت سکیوریتی پرو 2010 شرکت ترند ماکرو ( پی سی سیلین ) و
نورتون 360 از شرکت سایمنتک که هر 2 از پر فروشترین و پر طرفدار ترین
محصولات امنیتی و آنتی ویروس در دنیا می باشند که قابلیت های ویروسیابی و
مقابله با تهدیدات را با امکانات دیگر در اختیار کاربران قرار داده اند .
البته
هنوز محصول جدید ارائه شده توسط کسپرسکی بنام PURE قابلیتهای کمتری دارد .
محصول
جدید شرکت کسپرسکی نسبت به محصول ترندماکرو Trend Micro : دو 2 گیگا بایت
فضای وب رایگان - موبایل سکیوریتی رایگان - کنترل فایلها از راه دور -
سیستم بسیار پیشرفته ارتباطی بین کی بورد با مرورگرهای اینترنت ( بجای کی
بورد مجازی ) که جالب توجه هستند را کم دارد .
و با توجه به این
مشخصات خیلی بعید به نظر می رسد محصول جدید کسپرسکی بتواند با محصول شرکت
ترند ماکرو رقابت نماید .
در یاداشت بعدی ، محصول جدید کسپرسکی
Kaspersky PURE را با محصولات مشابه شرکتهای دیگر مقایسه خواهیم نمود .
آغاز فروش محصول جدید شرکت کسپرسکی Kaspersky PURE
دورانتاش : 
خبرگزاری امنیت اطلاعات دورانتاش به
نقل از وب سایت کسپرسکی ، این شرکت تولید
کننده محصولات امنیتی بعد از
معرفی اولیه محصول جدید خود با نام Pure در نمایشگاه سبیت
آلمان ، این
محصول را جهت عرضه و فروش در وب سایت خود قرار داد .  در این
محصول ، شرکت روسی کسپرسکی امکانات بیشتری را به کاربران خانگی ارائه نموده
است .
یکی از دلایل ارائه این محصول از طرف کسپرسکی ارائه
محصولاتی مشابه می باشد که سالهاست از طرف تولیدکنندگان دیگر آنتی ویروس
مانند سایمنتک و ترندماکرو عرضه شده است و این شرکت جهت رقابت با این
شرکتها نیاز به محصولی جدید را احساس می کرده است .
از ویژگی های
این محصول مقابله با انواع تهدیدات و ویروسها - تروجان - روت کیت - اسپم -
Spyware و غیره می باشد . همچنین شامل :
حفاظت از اطلاعات هویتی -
فایروال 2 طرفه - کنترل برنامه ها - کنترل فرزندان توسط والدین - بهینه
ساز سیستم - مدیریت پسوردها و کلمه های عبور - قابلیت پشتیبان گیری از داده
ها - رمزنگاری داده ها را نام برد .
قیمت لایسنس این
محصول برای 1 کامپیوتر حدود 80 دلار آمریکا و برای 3 کامپیوتر حدود 100
دلار آمریکا می باشد که می توانید برای کسب اطلاعات بیشتر به وب سایت
کسپرسکی مراجعه نمائید .
برای کسب اطلاعات بیشتر با شرکت دورانتاش
نماینده توزیع کننده کسپرسکی در منطقه غرب آسیا ( کشورهای ایران -
افغانستان و پاکستان ) تماس بگیرید .
www.Durantash.com
www.NOvirus.ir
av@durantash.com
منبع خبر
واحد اطلاع رسانی دورانتاش
آیا کاربران ایرانی دانش انتخاب یک آنتی ویروس خوب را دارند ؟
یاداشت تحلیلی :در ابتدای این یادداشت عرض می کنم که نیت از این نوشتار فقط بررسی موضوع امنیت اطلاعات و کمک به افزایش آگاهی و دانش کاربران ایرانی در این حوزه و همچنین انتخاب محصول امنیتی مناسب جهت حفاظت از آنها در برابر هزاران تهدیدی است که متوجه کاربران می باشد .
نشریه اطلاعات فناوران طی درج گزارشی از میزان فروش آنتی ویروسها در فروشگاه های زنجیره ای لاوان اقدام به ارائه آماری نمود که بسیار جالب توجه است .
این گزارش که در دی ماه 1388 ارائه شده فقط برای 1 هفته فروش می باشد و شاید بتوان گفت نمی توان خیلی به این آمار برای بررسی موارد مشخصی تکیه و اعتماد نمود .
امیدواریم این آمار نیز مانند خیلی از آمارهای دیگر ارائه شده در کشور ما که با ضریب خطای 100% یا حتی بالاتر ، همراه نبوده باشد .
و متاسفانه بیشتر آمارهایی که توسط این شرکتها یا اشخاص ارائه می شود با اهداف تبلیغاتی ارائه می شود .
دلیل دیگر تردید در این آمار ، عضو بودن رئیس محترم هیئت مدیره یکی از شرکتهای عرضه کننده و تامین کننده یکی از برندهای آنتی ویروس فروشگاه های لاوان که اتفاقآ عضو هیئت مدیره دومین شرکت تامین کننده کالاهای لاوان یعنی سازگار ارقام می باشد و از طرفی از اعضای هیئت مدیره نظام صنفی استان تهران نیز می باشد است .
باید گفت آماری که از طرف شرکتهایی مانند ترندماکرو ( بخصوص در مورد میزان فروش ) ارائه می شود بدلیل اینکه این شرکت بصورت سهامی عام ( بورس اوراق بهادار توکیو ) هدایت می شود قابل استناد تر و خیلی معتبر تر می باشد .
وقتی وب سایتهایی مانند ویروس بولیتن Virus Bulletin , av comparative و toptenreview و PCSL متهم به دستکاری در نتایج مقایسه ای آنتی ویروسها می باشند و چند شرکت بزرگ آنتی ویروس بخصوص ترند ماکرو آنها را تحریم نموده اند و یا شرکتهایی مانند مک آفی و سایمنتک و سوپوس که از بزرگترین عرضه کنندگان آنتی ویروس می باشند برای به عقب راندن و نفوذ در بازار محصولات آنتی ویروس ترند ماکرو ( PC-Cillin ) با هم همکاری می نمایند - حتی شرکت پاندا نیز که شرکتی نوپا و رو به رشد در این بازار می باشد اقدام به تحریم این سایتها نموده است ، این موضوع نشان دهنده یک جنگ واقعی در این حوزه می باشد و به همین دلیل باید کاربران دقت بسیار بیشتری در مورد انتخاب محصول آنتی ویروس خود نمایند .
و آیا امکان دارد این شرکتها برای به عقب راندن شرکت ژاپنی ترند ماکرو Trend Micro با همکار روسی خود ( کسپرسکی Kaspersky ) نیز هم پیمان شوند ؟
ولی به هر صورت با توجه به عدم وجود آمار دیگری در این مورد که کاملا هم طبیعی می باشد ، به طور استثناء ما از این آمار برای بررسی یک موضوع استفاده می نمائیم که در ادامه مطلب به آن می پردازیم .
در این گزارش گفته شده که در 1 هفته فروش 19 دی تا 26 دی ماه 1388 آنتی ویروس کسپرسکی با 34/72% فروش در صدر قرار دارد که شاید تا حدی طبیعی به نظر برسد .
شرکت کسپرسکی با افزایش تعداد نمایندگان خود در ایران و متاسفانه عدم وجود قدرتمند شرکتهای بزرگ عرضه کننده آنتی ویروس مانند ترند ماکرو و سایمنتک و متاسفانه تحریم سفت و سخت شرکت مک آفی تا حدی در این بازار پیشتازی می کند و کاربران نیز خود را از آشنایی و استفاده از آنتی ویروسهای دیگر محروم ساخته اند .
ولی رده دوم فروش به شرکت مهران رایانه با محصولات آنتی ویروس ایمن اختصاص دارد که بالاتر از شرکتهایی مانند پاندا و بیت دفندر قرار دارد که بسیار جالب توجه می باشد .
تنها در صورت درست بودن این گزارش شاید بتوان گفت 100% کاربرانی که اقدام به تهیه این آنتی ویروس می نمایند فقط و فقط بدلیل فارسی بودن محیط نرم افزاری آن اقدام به خرید آن می نمایند و موارد دیگری مانند میزان قابلیت شناسایی و تشخیص و از بین بردن ویروسها را در نظر نمی گیرند و به اصول اولیه تهیه یک نرم افزار امنیتی و آنتی ویروس آشنایی ندارند و به قول معروف بی سواد دیجیتالی محسوب می شوند .
این نشان می دهد هنوز تعداد بسیار زیادی از کاربران کامپیوتر در ایران هیچگونه دانش و آگاهی در زمینه انتخاب آنتی ویروس مناسب ندارند .
البته بنده هم مانند شما علاقه مند به استفاده از نرم افزار ایرانی هستم ولی خوب قاعدتا باید آن نرم افزار حداقل شرایطی را برای استفاده داشته باشد .
آیا می دانستید آنتی ویروس ایمن قادر به مقابله با ساده ترین تهدیدات کامپیوتری نمی باشد ؟
نمونه بارز آن کرمهای اینترنتی است . که این شرکت در برنامه کاری خود هیچگونه برنامه ای برای مقابله با این نوع تهدیدات ندارد. زیرا به اعتقاد این شرکت رشد تعداد کرمهای اینترنتی و worm ها به حدی است که این شرکت قادر به مقابله با آنها نیست ؟
آیا می دانستید که بطور متوسط در هر روز حدود 25000 ویروس جدید ( که طبق پیشبینی شرکت ترند ماکرو PC-Cillin به حدود 57000 ویروس و تهدید در روز در سال 2010 خواهد رسید .) سیستمهای کامپیوتری - موبایل و زندگی [ دیجیتالی ] ما را تهدید می کنند ولی این شرکت حداکثر هفته ای فقط ضد ویروس 150 * ویروس را به بانک اطلاعات نرم افزار خود اضافه می کند ؟
نرم افزار این شرکت کدام یک از استاندارهای لازم را بعنوان یک نرم افزار امنیتی دارد ؟
نرم افزار این شرکت کدام یک از تکنولوژی های نوین را در حفاظت از کاربران خود بکار می گیرد ؟
ناآگاهی و عدم دانش کاربران ایرانی فقط محدود به استفاده از این آنتی ویروس نمی شود .
البته کاری که در شرکت مهران رایانه انجام می شود قابل تقدیر می باشد و برای مجموعه آنها آرزوی موفقیت داریم زیرا به آنها باید به عنوان یک شرکت تولید کننده نگاه شود نه یک شرکت عرضه کننده و توزیع کننده محصولات آنتی ویروس ، ولی شیوه حفاظتی آنها کاربران را بخطر می اندازد ، نه اینکه کاربران و مشتریان این شرکت را محافظت نماید .
متاسفانه بعد از اعمال تحریمهای بین المللی بر ضد ایران تمام شرکتهای آنتی ویروس یا با حذف نام نماینده های ایران یا عدم فروش مستقیم به ایران ( که خوشبختانه خیلی از این شرکتها بصورت غیر مستقیم در حال همکاری با شرکتهای ایرانی می باشند .) و حتی در 1 مورد بستن سرورهای رجیستر و بروزرسانی بر روی کاربران ایرانی ( شرکت مک آفی ) بازار ایران را بازاری بکر برای شرکتهای بسیار کوچکتر نموده اند .
اکثر این شرکتهای باقی مانده بدلیل اینکه جایگاهی در بازارهای جهانی و بخصوص اروپا و آمریکای شمالی و کشورهای پیشرفته شرق آسیا مانند سنگاپور - ژاپن و تایوان ندارند بطور کلی در کشورهای خاصی مانند ایران فعالیت می نمایند و معمولا از راه های زیر تلاش جهت جذب مشتری و برند سازی برای خود می نمایند که می توان به موارد زیر اشاره نمود :
1- انتشار لایسنس در اینترنت : این شرکتها با تاسیس سایتهایی اقدام به انتشار لایسنس و کد فعالسازی یا فایلهای فعالسازی می نمایند و این هدف را دنبال می کنند تا کاربران بیشتری نرم افزار آنتی ویروس این شرکتها را نصب نموده و با آن آشنا شوند ، تا نام آنها را در بازار فروش محصولات امنیتی معتبرتر و پر رنگتر جلوه دهد .
2- ارائه ابزارها و خدمات رایگان گوناگون که این مورد نیز باعث جلب کاربران بیشتری می شود .
تعدادی از این شرکتها نیز اقدام به ارائه نسخه های رایگان آنتی ویروس البته با ویژگی های کمتر و بروزرسانی دیرتر نموده اند تا اقدام به توسعه بازار تبلیغاتی خود نمایند و به نوعی می خواهند نام خود را سر زبانها بیندازند .
باید در نظر داشت بالاخره هر شخصی برای حفظ امنیت اطلاعات و داده های خود و گشت و گذار امن در اینترنت و آسودگی خیال باید اقدام به خرید و تهیه محصول آنتی ویروس با ویژگی های بیشتری نمایند که قابلیت بروزرسانی فوری را نیز داشته باشد .
برای نمونه سیستم مدیریت لایسنس محصولات خانگی ترند ماکرو Trend Micro به شکلی است که استفاده از نرم افزار را با لایسنس سرقتی حتی برای مدت محدود را نیز تا حد بسیار زیادی غیر ممکن نموده است و با توجه به کد نمودن و رمزنگاری سورس فایل نرم افزارهای آنتی ویروس این شرکت نیز کرک نمودن آن بسیار سخت و مشکل می باشد و باید توجه داشت تقریبا تمام افراد و شرکتهای استفاده کننده از محصولات این شرکت با رضایت کامل اقدام به خرید محصولات این شرکت نموده اند و می نمایند .
3- این شرکتها با تاسیس سایتهای متعدد مقایسه ای و تبلیغ برای این وب سایتها و یا زدو بند با موسسات و سایتهایی که اقدام به انتشار نتایج مقایسه آنتی ویروسها می نمایند ، اقدام به جعل هدفمند نتایج مقایسه ای آنتی ویروسها می نمایند تا بدین وسیله کاربران و نهایتآ بازار فروش محصولات امنیتی و آنتی ویروس را به سمت خود متمایل نمایند .
البته در این مورد حتی با سایتها و شرکتهای تست گیرنده دیگری ممکن است همکاری نمایند . که نمونه های آن را در یادداشتهای قبلی ذکر نمودیم .
باید بدانیم شاید هنوز بطور کامل مفاهیم امنیت اطلاعات و داده ها و امنیت اطلاعات و حسابهای مالی و اعتباری و هزینه های گزافی که هر روزه بوسیله ویروسها و تهدیدات دیجیتالی بر دوش کاربران ما گذاشته می شود برای بعضی از کاربران مشخص و واضح نشده باشد ولی در تمام کشورهای پیشرفته و توسعه یافته این موضوعات بسیار مهم و با اهمیت است .
برای یک نمونه کافیست بدانید در کشورهای اروپایی و آمریکای شمالی دارندگان کارت اعتباری ممکن است در کارت بانکی و کارتهای اعتباری خود اعتباری حداقل از 10 هزار دلار تا 50 هزار دلار داشته باشد و بسیاری از خریدهای آنها از طریق اینترنت صورت می گیرد .
و در این کشورها اکثر شبکه های شرکتها و سازمانها و حتی کامپیوتر ها - نوت بوک ها و موبایل اشخاص بطور 24 ساعته به اینترنت پر سرعت ( حداقل 1 مگابایت بر ثانیه ) متصل می باشند .
و همین موضوعات اهمیت امنیت اطلاعات و داده ها و اطلاعات هویتی و مالی و استفاده از آنتی ویروس مناسب را بسیار با اهمیت تر و پر رنگتر می نماید .
البته علاقه مندی کاربران ایرانی به استفاده از نرم افزار با محیط فارسی طبیعی به نظر می رسد :
البته ما نیز امیدواریم کاربران ایرانی با مطالعه و آموزش و دقت بیشتر میزان آگاهی و دانش خود را در مورد امنیت اطلاعات و داده ها و حفظ اطلاعات هویتی و مالی پیش از پیش افزایش دهند .
مورد بعدی عرضه آنتی ویروس مک آفی McAfee در مجموعه فروشگاه های لاوان می باشد و نکته جالب در مورد این آنتی ویروس این است که سرورهای رجیستر و بروزرسانی و آپدیت محصولات این آنتی ویروس کلآ بر روی کاربران ایرانی بسته است - حتی در صورتی که شما لایسنس اصلی این شرکت را نیز تهیه بفرمائید قادر به استفاده از آن نمی باشید - و عرضه این آنتی ویروس جای تعجب بسیار دارد .
کاربران عزیز توجه داشته باشند برای اینکه بتوانند تشخیص دهند بروزرسانی آنتی ویروسهای یک شرکت بر روی کاربران ایرانی بسته است بعد از دانلود سورس اصلی فایل آنتی ویروس از وب سایت اصلی آن شرکت ( البته شرکتی مانند سایمنتک فقط سرور دانلود را بر روی کاربران ایرانی بسته ولی سرورهای رجیستر و بروزرسانی آنتی ویروس آن بر روی کاربران ایرانی باز است .) اقدام به نصب آن بصورت Trial و تستی نمایند تا براحتی به پاسخ سوالات خود برسند .
باید گفت بسیاری از کاربران ایرانی براحتی گول تبلیغات رنگی و دهان پر کن شرکتها را می خورند . که نمونه آن در مورد آنتی ویروس فارسی کامیران می باشد که مدعی استفاده از موتور جستجوی ویروس ناد 32 ( نود 32 ) می باشد .
که البته شرکت نود32 این مطلب را هیچگاه تائید نکرده است . ( با مراجعه به بخش Partner های این شرکت در وب سایت رسمی نود 32 مشخص می شود که نه تنها آنتی ویروس کامیران بلکه هیچ شرکت دیگری از موتور جستجوی شرکت eset - NOD32 استفاده نمی نماید . )
جالب توجه است مدارکی دال بر اثبات این ادعا وجود ندارد و پاسخی از این شرکت به درخواست خبرگزاری امنیت اطلاعات دورانتاش مبنی بر مدارک فنی در این مورد پاسخی دریافت نشد .
مدل تبلیغاتی این شرکت :
8-آپدیت خودکار ، سریع و رایگان از اینترنت (روزانه کمتر از 1 دقیقه )
مواردی که هر شخصی و هر شرکتی می تواند براحتی مدعی آن باشد .
باید بپذیریم امروزه سلامت - حفظ محیط زیست - ترافیک - کار - تجارت - تفریح -سفر - آموزش - ارتباطات و تمام جنبه های زندگی ما در تمام لحظه های آن ، روز به روز دیجیتالی تر می شود و بحث امنیت دیجیتالی اولین اولین و مهمترین دل نگرانی و مشغله فکری هر شخص و شرکتی خواهد بود .
این یاداشت را به دقت از ابتدای آن مطالعه بفرمائید .
* اطلاعات مربوطه از شرکت مهران رایانه اخذ شده است .
کسپرسکی کاسپرسکی کسپراسکی Kaspersky دورانتاش دوراونتاش آنتی ویروس ضد ویروس بهترین ویرسیاب بهترین آنتی ویروس دنیا برترین آنتی ویروس ضد ویروس دورانتاش نماینده آنتی ویروس ایران توزیع کننده نرم افزار آنتی ویروس ایران خاورمیانه کارنمارایانه آواژنگ پارس آتنا دژ تجارت امن خاورمیانه تریلیوم دورانتاش جی دیتا اف سکیور مک آفی سیمانتک سایمنتک نورتون ناد32 نود32 آویرا سهند رایان آوست ای وی جی بیت دفندر پاندا واکسینه
ابزار رایگان ترندماکرو برای حفاظت از تبادلات بانکی و مالی آنلاین
دورانتاش :
خبرگزاری امنیت اطلاعات دورانتاش به نقل از وب سایت شرکت ترند ماکرو Trend Micro :
شرکت ترند ماکرو به عنوان دومین شرکت بزرگ امنیتی عرضه کننده محصولات آنتی ویروس در دنیا جهت رفاه حال کاربران اقدام به انتشار ابزارهای مختلفی برای استفاده کاربران نموده است .
از جمله این ابزارها که بین کاربران از محبوبیت خاصی نیز برخوردار است می توان به
HouseCall™ Free Scan یا همان ابزار اسکن رایگان کامپیوتر نام برد که می توانید آن را در محیط
Normal ویندوز و یا حالت SafeMode with Network استفاده نمایند .
یکی از ابزارهای دیگر جالب توجه این شرکت که برای محافظت کاربران از سرقتهای هویت و اطلاعات مالی و بانکی استفاده می شود می توان به Transaction Guard نام برد .
Transaction Guard ابزار رایگانی می باشد که شما را در برابر دزدیهای اینترنتی هویت و اطلاعات
مالی مصون می دارد .
از ویزگی های آن می توان به موارد زیر اشاره نمود :
البته این ابزار برای استفاده در ویندوز 7 ماکروسافت طراحی نشده است .
به کاربران توصیه می شود برای حفاظت کامل و مطمئن از نسخه های کامل اینترنت سکیوریتی و یا اینترنت سکیوریتی پرو این شرکت استفاده نمایند تا حفاظت کاملی در برابر تمام انواع تهدیدات دیجیتالی و وب داشته باشند .
درباره شرکت ترند ماکرو ( پی سی سیلین ) :
شرکت ترند ماکر بعنوان یک شرکت پیشرو در ارائه راهکارهای امنیتی و رهبر جهانی تامین محتوای اینترنتی برای ایجاد محیطی امن برای تبادل اطلاعات و داده ها برای کسب و کار شرکتها می باشد .
محصولات این شرکت بالاترین درصد شناسایی ویروسها و تهدیدات کامپیوتری و دیجیتالی را با استفاده از تکنولوژی های نوین " شبکه هوشمند ترند ماکرو " و " Deep Security " و آزمایشگاه های TrendLabs که بصورت 24 ساعته و 7 روز هفته با استفاده از هزاران متخصص به مشتریان این شرکت خدمات امنیتی ارائه می دهند .
این شرکت محصولات و خدمات خود را از طریق شرکای تجاری خود در سرتاسر دنیا به فروش می رساند .
محصولات این شرکت حفاظت کاملی در برابر ویروسها - روت کیتها - اسپمها - انواع بد افزارها - spyware ها و غیره برای کاربر بوجود می آورد .
این شرکت در حال حاضر بعد از شرکت سایمنتک بزرگترین و معتبرترین عرضه کننده محصولات امنیتی و آنتی ویروس می باشد که تا سال 2012 با فروش 2 میلیارد دلاری خود به شرکت اول مبدل خواهد شد .
از همکاران تجاری و فنی شرکت ترند ماکرو می توان به سیسکو - ماکروسافت - سان میکرو سیستم - اسوس - دل - سامسونگ - اچ پی - AvePoint و wipro اشاره نمود .
محصولات آنتی ویروس خانگی این شرکت دارای ویژگی های بسیار منحصر بفردی می باشد .
سیستم حفاظتی و مدیریت لایسنس توسط کاربر - موبایل سکیوریتی رایگان - 2 گیگا بایت فضای وب - کنترل والدین بر فعالیت فرزندان حتی از راه دور - سیستم ضد سرقت و کنترل فایلها از راه دور - بهینه ساز ویندوز و استفاده بسیار کم از منابع سیستم و نصب و استفاده بسیار آسان و در عین حال ظاهر بسیار زیبای نرم افزار از ویژگی های محصولات خانگی این شرکت می باشد . ( برای اطلاعات بیشتر به وب سایت شرکت دورانتاش یا ترند ماکرو مراجعه نمائید .)
در بعضی از کشورها مانند ایران و استرالیا محصولات این شرکت را با نام پی سی سیلین ( PC-Cillin ) می شناسند .
برای کسب اطلاعات بیشتر با شرکت دورانتاش نماینده و توزیع کننده محصولات ترند ماکرو در ایران تماس بگیرید .
متن و منبع خبر

هوشمند فروش فروشگاه آنلاین فروشگاه آنلاین اخبار فناوری اطلاعات امنیت
اطلاعات داده آموزش کامپیوتر pc-cillin f-secure g-data gdata kaspersky
trillium tejarateamn bitdefender panda avira antivirus virus trojan
rootkit webroot trend micro babylon حفاظت از کامپیوتر و موبایل کسپرسکی
کاسپرسکی کسپراسکی بیت دفندر آنتی ویروس ضد ویروس لایسنس امنیت اطلاعات
ترند ماکرو ترندماکرو پی سی سیلین اف-سکیور پاندا سکیوریتی آویرا اویرا
بهترین آنتی ویروس جی دیتا دورانتاش دوراونتاش آتنا آواژنگ سیستم تجارت امن
خاورمیانه دوران دوران داده پردازی پرورش داده ها مخابرات کامپیوتر نرم
افزار سخت افزار تریلیوم موبایل سکیوریتی آنتی ویروس موبایلنماینده انحصاری
آپا آفتا همایش کنفرانس بازدید رایانه پشتیبانی شبکه امنیت شبکه UTM
Cyberoam ویروس یابی رایگان تروجان ویروس روت کیت وب روت کرمهای اینترنتی
بد افزارسامسونک دل hp samsung mobile hp avepotn sharepoint
نام مدیر عامل شرکت ترند ماکرو به عنوان شخص با نفوذ در حوزه کسب و
دورانتاش
: 
به گزارش خبرگزاری امنیت اطلاعات دورانتاش به نقل از وب سایت شرکت ترند ماکرو : نام اوا چن مدیر عامل شرکت ترند ماکرو ( پی سی سیلین ) از طرف نشره کسب و کار سن خوزه بعنوان یکی از 100 مدیر برتر شرکتهای دره سیلیکون ولی معرفی شد .
خانم اوا چن مدیر عامل شرکت ترند ماکرو و از بنیانگذاران این شرکت از طرف نشریه معتبر مسب و کار سن خوزه جزء 100 زن با نفوذ معرفی شد و طی مراسمی که همراه با شام خصوصی می باشد در 8 اوریل 2010 تقدیرنامه ایشان اهداء می گردد .
نامهای دیگری که در این لیست قرار دارند شامل This year's winners, nominated by their peers, were selected by a panel of Women of Influence judges that includes Martha Marsh, CEO of Stanford Hospital & Clinics; Roberta Hayashi, partner at Berliner Cohen; Jane Williams, CEO of Sand Hill Advisors LLC and Telle Whitney, CEO of the Anita Borg Institute for Women and Technology. می باشند .
شرکت ترند ماکرو بعد از تاسیس در سال 1988 با تعهد به مشتریان جهت ایحاد جهان به عنوان مکانی امن برای تبادل اطلاعات و دیجیتال و ارائه بهترین خدمات به مشتریان توانسته به اهداف خود نائل شود .
خانم اوا چن در آغاز بعنوان مدیر اجرایی در این شرکت مشغول به کار بوده است و در اواخر سال 2004 به سمت مدیر عاملی این شرکت بزرگ که خود از موسسان و بنیانگذاران آن می باشد منسوب شد .
در اواخر سال 2009 نام این مدیر جزء 25 مدیر با نفوذ دنیای آی تی معرفی شد .
خانم چن این افتخار را محصول همکاری شرکتها و همکاران و توسعه دهندگان دانسته که توانسته اند بهترین خدمات امنیتی را به مشتریان بدهند .
درباره شرکت ترند ماکرو ( پی سی سیلین ) :
شرکت ترند ماکر بعنوان یک شرکت پیشرو در ارائه راهکارهای امنیتی و رهبر جهانی تامین محتوای اینترنتی برای ایجاد محیطی امن برای تبادل اطلاعات و داده ها برای کسب و کار شرکتها می باشد .
محصولات این شرکت بالاترین درصد شناسایی ویروسها و تهدیدات کامپیوتری و دیجیتالی را با استفاده از تکنولوژی های نوین " شبکه هوشمند ترند ماکرو " و " Deep Security " و آزمایشگاه های TrendLabs که بصورت 24 ساعته و 7 روز هفته با استفاده از هزاران متخصص به مشتریان این شرکت خدمات امنیتی ارائه می دهند .
این شرکت محصولات و خدمات خود را از طریق شرکای تجاری خود در سرتاسر دنیا به فروش می رساند .
محصولات این شرکت حفاظت کاملی در برابر ویروسها - روت کیتها - اسپمها - انواع بد افزارها - spyware ها و غیره برای کاربر بوجود می آورد .
این شرکت در حال حاضر بعد از شرکت سایمنتک بزرگترین و معتبرترین عرضه کننده محصولات امنیتی و آنتی ویروس می باشد که تا سال 2012 با فروش 2 میلیارد دلاری خود به شرکت اول مبدل خواهد شد .
محصولات آنتی ویروس خانگی این شرکت دارای ویژگی های بسیار منحصر بفردی می باشد .
موبایل سکیوریتی رایگان - 2 گیگا بایت فضای وب - کنترل والدین بر فعالیت فرزندان حتی از راه دور - سیستم ضد سرقت و کنترل فایلها از راه دور - بهینه ساز ویندوز و استفاده بسیار کم از منابع سیستم و نصب و استفاده بسیار آسان از ویژگی های محصولات خانگی این شرکت می باشد .
در بعضی از کشورها مانند ایران و استرالیا محصولات این شرکت را با نام پی سی سیلین ( PC-Cillin ) می شناسند .
برای کسب اطلاعات بیشتر با شرکت دورانتاش نماینده و توزیع کننده محصولات ترند ماکرو تماس بگیرید .
متن و منبع خبر
نمایشگری روی پوست
آیا پیدا کردن صفحهکلید بر روی تلفن همراه یا وسیله پخش موسیقی برای شما کار دشواری است؟ شاید ساعد دستتان گزینه مناسبتری باشد. این ایده میتواند بخشی از وسیلهای پوستی باشد که بدن را به یک صفحه لمسی تبدیل میکند.
به گزارش نیوساینتیست، این وسیله که اسکینپوت (SkinPut) نام دارد، ترکیبی از دو فناوری است: توانایی دریافت امواج فوقکوتاه صوتی که با انگشت زدن بر روی پوست تولید میشود، و پروژکتورهای ریزتراشهای که در برخی از تلفنهای همراه وجود دارند.
این سیستم با استفاده از پروژکتور متصل به بازو، یک
صحفهکلید یا منو را
بر روی ساعد یا دست کاربر پرتوافکنی میکند. سپس یک ردیاب صوتی متصل به
بازو مشخص میکند که شما قصد فعالسازی کدام قسمت از صفحه را دارید.
اما
این سیستم چطور متوجه میشود که شما کدام دکمه، آیکون یا انگشت را فشار
دادهاید؟ کریس هریسون از دانشگاه کارنگی که با دن موریس و دزنی تان در
آزمایشگاه تحقیقاتی مایکروسافت همکاری میکند، راهی را کشف کرده که وقتی ما
بازو، کف دست، انگشتها یا شست را فشار میدهیم، پوست، اسکلت، و ماهیچهها
برای تولید صداهای قابل تشخیص ترکیب میشوند.
دستگاه استخوانی این افراد بخشهای مختلفی از ساعد و دست را مشخص
کردهاند که در هنگام ضربه زدن، الگوهای صوتی خاصی را تولید میکنند. ردیاب
صوتی نصب شده بر روی بازو دارای پنج پایه فیزوالکتریک است که هر یک برای
پاسخ به دسته خاصی از فرکانسهای امواج صوتی طراحی شدهاند. ترکیبات مختلفی
از حسگرها با توجه به مکان ضربه زدن بر روی بازو، با درجات مختلف ترکیب
میشوند.
بیست داوطلب این سیستم را آزمودهاند و اکثرشان معتقدند گردش میان آیکونها بر روی بازو و ضربه زدن با انگشت برای به کار انداختن دستورات بسیار آسان است. محققان نیز معتقدند اسکینپوت با یک سری از اشارات بسیار خوب کار میکند، حتی زمانی که بدن در حال حرکت است.
این سیستم همچنین قادر است از فناوری بیسیم مانند بلوتوپ برای ارسال فرمان به انواع وسایل از جمله تلفنها، آیپادها و حتی رایانهها بهره ببرد. محققان کار خود را در ماه آوریل/ فروردین، در نشست تعامل انسان و رایانه در آتالانتای جورجیا ارائه خواهند کرد.
کنترل بدن
پراناف میستری از
آزمایشگاه رسانه در
ام.آی.تی (انستیتو فناوری ماساچوست) هشدار داد کاربران باید بازوبندهای خود
را بسیار دقیق نصب کنند تا پروژکتور همیشه در مکان مناسب ظاهر شود.
مایکل لیبشنر، مدیر آزمایشگاه خلاقیتهای زیستی در دانشکده پزشکی بایلور نیز معتقد است اسکینپوت ایدهای موفق خواهد بود. وی گفت:« ایده استفاده از بدن به عنوان یک وسیله ورودی به نظر بسیار عملی میآید. وقتی که شما غرق یک بازی 3بعدی با استفاده از صفحه نمایشی نصبشده بر روی سر هستید، نمیتوانید آن را کنار گذاشته و وقت خود را با دکمههای کنترل تلف کنید. این ایده همه چیز را بسیار آسانتر خواهد کرد.»
واحد اطلاع رسانی دورانتاش
مک یا ویندوز، کدام یک امنتر است؟

مک یا ویندوز، کدام یک امنتر است؟
الینور میلز: سیستمعامل مکینتاش امنتر است یا ویندوز؟ با اینکه من کاربر هر دوی این سیستمهای عامل هستم، نمیتوانم جواب مشخص و قانعکنندهای به این پرسش بدهم. تنها توصیه من این است که شما هم از نرمافزارهای ضدویروس در کنار دیگر برنامههای نصبشده روی رایانهتان استفاده کنید، اگر هم میخواهید خودتان به پاسخ روشنی برای این پرسش برسید، زمانی را به خواندن این یادداشت که حاصل یک تحقیق غیررسمی از بیش از 32 نفر از متخصصان امنیت و هکرها به علاوه نمایندگان شرکتهای مایکروسافت و اپل است، اختصاص بدهید.
اجازه بدهید برای شروع نگاهی به تحقیق مرتبطی بیاندازیم که توسط شرکت ESET که احتمالا آن را با آنتیویروس NOD32 میشناسید، انجام شده است. این تحقیق نشان میدهد در حالی که بیش از نیمی از جمعیت مورد پرسش اعتقاد داشتهاند ویندوز نسبت به حملات اینترنتی بسیارآسیبپذیر است، تنها 20 درصد آنها مک را آسیبپذیر می دانستهاند.
این تحقیق که آبانماه گذشته منتشرشده، نشان میدهد بر خلاف تصور کاربران، سیستمعامل مکینتاش هم با حملات متعددی مواجه بوده و درست به اندازه ویندوز آسیبپذیر است، علاوه بر این اغلب این حملات هزینه بیشتری را به کاربران مک تحمیل کردهاند.
رندی آدامز، مدیر آموزشهای فنی ESET میگوید: «مطالعات ما نشان میدهند ساخت ویروسهای کامپیوتری سیر نزولی داشته است، احتمال میرود بسیاری از حملات تازه به وسیله مهندسى اجتماعى طرحریزی شده باشند و دیگر به سادگی قابلشناسایی نباشند».
از دیدگاه متخصصان امنیتT کدام یک امنتر هستند؟
راس اندرسون، استاد مهندسی امنیت دانشگاه کمبریج
آنچه
که یک مجرم اینترنتی را به ارتکاب جرم تشویق میکند، اغلب مسائل اقتصادی
جامعه است. اینجا با مجرمانی پیچیده و دارای مهارتهای فنی روبرو هستیم که
اغلب ساکن کشورهای فقیر هستند. این نویسندگان بدافزارها اغلب به ویندوز
حمله میکنند، چون سیستمعامل عمومیتری است و نیز آگاهی بیشتری نسبت به آن
دارند. پس اگر شما از مک استفاده کنید یا سیستم عاملتان لینوکس باشد،
شرایط بهتری خواهید داشت.
جی. اپلبوم، هکر و محقق
کاربران
میتوانند جدای از
مسئله سیستم عامل، امنیت مجازی خوبی داشته باشند. فکر میکنم کاربران به
آگاهی بیشتری نیاز دارند که باید سازندگان نرمافزارها و سیستمهای عامل به
آنها بدهند. از سوی دیگر همین تولیدکنندگان معتبر، دانلود نسخههای پر از
اشکال و جدیدی را به کاربران توصیه میکنند که میتوانند مشکلات متعددی را
برای آنها ایجاد کنند، این در مورد مک و ویندوز هر دو صدق میکند.
مایک
بیلى، محقق ارشد امنیت
من یونیکس را
ترجیح میدهم و گمان
میکنم سیستمهای عامل مک OS X و ویندوز 7 از لحاظ امنیت در یک ردیف قرار
میگیرند.
گراهام کلولی، مشاور ارشد فناوری
من
فکر میکنم مک و ویندوز از لحاظ امنیت کاربر شرایط یکسانی دارند. در واقع
این عامل انسانی است که با دانلود نرمافزارهای مخرب، سیستم را به خطر
میاندازد یا اطلاعاتی را که نباید در اختیار هکرها قرار میدهد. البته من
باز هم مک را به کاربران پیشنهاد میکنم، چون در مقابل هر 50 هزار نمونه
بدافزاری که روزانه برای ویندوز ساخته میشود، تعداد حملات به مک
بسیارناچیز است. با این حال نمیشود اهمیت نصب آنتیویروس روی دستگاههای
ساخت اپل را هم نادیده گرفت.
دی.دیازوی، محقق مستقل
من فکر میکنم استفاده از
سیستمعامل گوگل کروم به شکل معنیداری امنتر از سایر سیستمهای عامل
باشد.
نیتش خانجانی، محقق و مشاور
فکر میکنم
اینجا سهم بازار هر یک از سیستمهای عامل هم بسیارتعیینکننده باشد. در
ویندوز ویستا و ویندوز 7 به مقوله امنیت بسیار خوب پرداختهشده ولی واقعیت
این است که مک با سهم بازار زیر 15 درصد برای کاربران بسیارامنتر است.
نکته مهمتری هم وجود دارد، در دنیای مجازی فعلی امنیت مرورگرها هم
بسیارحائز اهمیت است. فکر میکنم اپل باید در امنیت سافاری تجدیدنظری
اساسی بکند.
کرول فنلى، مدیر محتوا و مستندات امنیت شبکه
من باید به این پرسش، یک پاسخ مأیوس کننده بدهم.
سیستمی امن است که
شما بدانید چطور میشود امنیتش را حفظ کرد.
پال فرگوسون،
طراح شبکه
واقعیت این است که هکرها و
مجرمان اینترنتی
پلتفرمی را ترجیح میدهند که ردپای کاربران بیشتری را بشود در آن جستجو
کرد. به نظر من اینجا تفاوتی میان امنیت ویندوز و مک وجود ندارد.
رابرت
جى.فرل، متخصص امنیت سیستمهای اطلاعاتى در وزارت دفاع آمریکا
از
نظر من صرفنظر از سختافزار و سیستمعامل مورد استفاده کاربران امنیت
مرورگرها و سرویسدهندههای پستالکترونیکی هم بسیارحائز اهمیت است. اگر
شما بدون در نظر گرفتن فرستنده نامههای الکترونیکی هر لینک پیشنهادشدهای
را دانلود کنید یا به دنبال دانلود رایگان نرمافزارهای گرانبها در
سایتهای گوناگون باشید، مطمئنا امنیت سیستمتان را دیر یا زود به خطر
خواهید انداخت. این را هم بگویم که درست است مک سهم بازار اندکی دارد ولی
در مقابل حملات سایبری بسیارآسیبپذیر است و حفرههای امنیتی بسیاری دارد.
جو گراند، هکر سخت افزار، مخترع
جدای از
سوءاستفاده از مهندسی اجتماعی و خطاهای انسانی که میتواند امنیت هر سیستم
عاملی را دچار مخاطره کند، معتقدم مک OS X به این دلیل که کمتر مورد علاقه
هکرها بوده، سیستم امنتری است. اگر به آمار و اطلاعات دقت کنید، میبینید
که اغلب حملات سایبری، ویندوز و محصولات ادوبی را هدف قرار دادهاند. من به
کاربران عادی مک را پیشنهاد میکنم.
جرمیا گراسمن،
کارشناس ارشد امنیت
نمیشود گفت مک از
لحاظ تکنیکی نسبت به
ویندوز برتری امنیتی خاصی دارد ولی اگر میخواهید به عنوان کاربر شرایط
امنتری داشته باشید، امکان هکشدن مک به مراتب کمتر از ویندوز است.
فرانک
هایت، مدیر اجرایی شرکت امنیتی لویاتان
فکر
میکنم مرورگرها و
برنامههای کاربردی به هدف اول هکرها تبدیل شدهاند. این یعنی امنیت
سیستم به میزان احتیاط فرد و نوع انتخاب مرورگر بستگی دارد. من به ترتیب
فایرفاکس، اینترنت اکسپلورر و در نهایت سافاری را توصیه میکنم.
میکو هیپونن، محقق ارشد
مک امنتر است، چون به دو
دلیل کمتر هدف حملات سایبری قرار میگیرد. یکی اینکه سهم بازار کمتری دارد و
دوم اینکه هکرها ترجیح میدهند سیستم عاملی را هدف قرار دهند که بهتر
میشناسند و اطلاعات بیشتری در مورد آن در اختیار دارند.
تریک جوهانسون، محقق امنیت
اگر نگاهی به اعداد و
ارقام بیندازید و تعداد حملات سایبری به سیستمهای عامل مک و ویندوز را در
نظر بگیرید، میبینید که هر کاربر مک بیشتر در معرض خطر حملات سایبری قرار
گرفته و در نتیجه مک نسبت به این حملات آسیبپذیرتر است.
پال
کوچر، محقق ارشد در پژوهش رمز نگاری
پاسخ
منصفانه این است که
با درنظر گرفتن نسخه نهایی هر سیستم عامل، میبینیم هیچ کدام برتری امنیتی
نسبت به آن دیگری ندارد. ویندوز فضای امنتری را برای کاربر ایجاد کرده و
مک علاوه بر سهم بازار اندک، سختافزار خوبی دارد. این را هم اضافه کنم که
هر دو هنوز هم حفرههای امنیتی متعددی دارند و در نتیجه امکان دسترسی به
کدها و هکشدن هر دوی آنها وجود دارد.
آر. آدریان لامو،
تحلیلگر تهدید
فکر میکنم در حال
حاضر اهمیت مرورگرها کمتر
از سیستمعامل مورد استفاده کاربران نباشد.
استیو
مانزیک، مدیر ارشد تحقیقات امنیت شبکه
فکر
میکنم بخش عمده ای
از امنیت به رفتار کاربر برمیگردد. وقتی که فرد به سراغ برنامههای
کاربردی ناشناخته میرود یا برنامه مخربی را دانلود میکند، سیستم را در
معرض خطر قرار میدهد، ما میتوانیم اطلاعرسانی کنیم اما نمیتوانیم رفتار
کاربران را درقبال اینترنت تغییر دهیم.
گرى مکگرا،
کارشناس فنی
من یک مک دارم و میدانم
با هر تغییر مثبت در سهم
بازار کمتر از 15 درصد آن، ریسک بیشتری متوجه رایانه من خواهد بود.
چارلى
میلر، تحلیلگر امنیت
از لحاظ فنی مک
آسیبپذیرتر است. اما
تاکنون بدافزارهای کمتری برای آن تهیه شدهاند و گمان میکنم به همین دلیل
هنوز استفاده از آن امنتر باشد.
ریچ موگل، مدیر اجرایی
سکیوروسیس
به این که داریم در مورد
کدام نسخه سیستمعامل
صحبت میکنیم، بستگی دارد. ویندوز در نسخههای جدید این سیستم عامل برای
بالا بردن امنیت تلاش بسیاری کرده است. من ویندوز را انتخاب میکنم.
خوزه
نازاریو، مدیر تحقیقات امنیت شبکه
اگر
با مک کار کنید،
میبینید که امنتر از ویندوز نیست، نرمافزارهای امنیتی کمتری برای آن
وجود دارد و اینکه اپل کمتر از مایکروسافت به امنیت سیستم توجه کرده است.
تایلر
رگیولی، مهندس ارشد تحقیق در امنیت
اگر
ویندوز 7 را با اسنو لپارد مقایسه کنید، بدونشک مایکروسافت برنده خواهد
بود. اما در حفظ امنیت سیستم استفاده کاربران از نرمافزارهای امنیتی هم
نکته بسیارمهمی است.
آوى روبین، استاد علم رایانه در دانشگاه جانز
هاپکینز
به
دلیل سهم بالای بازار ویندوز، مک امنتر است. هک کردن سیستم عامل مکینتاش
هم سختتر است، پس در حال حاضر سادهتر میشود روی مک حساب کرد.
بروس شنییر، کارشناس فنی امنیت
مک، چون تاکنون
بدافزارهای بسیاربسیارکمتری برای آن تهیه شده است.
جو استیوارت، مدیر تحقیق در زمینه بدافزارها
به
نظر میرسد برای کاربران عادی مک امنتر است، البته در طول زمان و با بالا
رفتن سهم مک از بازار مرتب شاهد ریسک بیشتری خواهیم بود.
یوهانس الریچ، محقق ارشد
من مک را
توصیه میکنم،
نویسندگان بدافزارها علاقه کمتری به این سیستم عامل دارند.
پل
ویکسی، بنیانگذار کنسرسیوم سیستمهای اینترنتی
مک به دلیل
محتوای رمزگذاری سادهتر و دقیقتر برای کاربران امنتر است. علاوه بر این
سهم بازار اندک آن هم امنیت بیشتری را برای کاربران ایجاد میکند.
وینسنت ویفر، قائم مقام شرکت امنیتی سیمانتک
در
ابتدا به نظر میرسد مک امنتر است، اما حضور مرورگرها، افزونههای آنها و
برنامههای کاربردی در فضای آنلاین باعث میشود کاربران سیستمهای عامل
گوناگون به یک میزان در معرض حملات سایبری قرار بگیرند. نمیشود این میان
مهندسی اجتماعی و تاکتیکهای آن را هم نادیده گرفت. فکر میکنم بهترین راه
حل استفاده از نرمافزارهای امنیتی و بهروز نگهداشتن آنها باشد.
کریس ویزوپال، کارشناس ارشد تکنولوژی
من، همسر و
فرزندانم از مک استفاده میکنیم. به نظرم مک امنتر است.
پیتر
موژ زاتکو، مدیرفنی مؤسسه ملی تحقیقات هوش مصنوعی
ویندوز و
مک هر دو آسیبپذیر هستند. ما برای امنیت بیشتر در فضای مجازی از کاربران
میخواهیم جاوا اسکریپ، اکتیو ایکس، افزونههای مرورگرها و دیگر برنامههای
کاربردی را در حین استفاده از اینترنت غیرفعال کنند.
مایکروسافت
و یک سیستم امن ترکیبی
پال کوک، مدیر
سرویسهای ویندوز و
اقدامات امنیتی میگوید: ما در ویندوز 7 تلاش کردیم تا به بدافزارها اجازه
ورود به سیستم را ندهیم. در اینترنت اکسپلورر 8 هم فیلتر صفحه هوشمند برای
شناسایی سایتهایی که میتوانند امنیت مجازی کاربر را به خطر بیندازند،
طراحیشده است. ما پس از دانلود نرمافزارهای ناشناخته هم به کاربر هشدار
میدهیم. ترکیب این دو در کنار هم محیط امنی را برای کاربران فراهم میکند.
علاوه بر این ویندوز 7 از ویستا بسیار امنتر است.
تلاش اپل برای امنیت
اپل تنها
وبسایتی را برای
آشنایی با اقدامات امنیتی این شرکت به من معرفی کرد. در این صفحه آمده،
حمله به ساختار 64 بیتی اسنولپارد برای هکرها و سازندگان بدافزارها کار
سادهای نیست. اپل با استفاده از سیستمی موسوم به sandboxing برنامههای
اجرایی روی رایانه شما را محدود میکند. علاوه بر این، سیستم مک به
بدافزارها امکان دستیابی مجدد به محل ارسال اولیه را نیز نمیدهد و از
دسترسی آنها به حافظه سیستم نیز جلوگیری میکند.
جمعبندی و تصمیم با
شماست، گمان میکنید ویندوز امنتر است یا مک یا فاکتورهای تعیینکننده
دیگری هم وجود دارند؟
سینت، ترجمه: محبوبه عمیدی
واحد اطلاع رسانی دورانتاش
هوشمند فروش فروشگاه آنلاین فروشگاه آنلاین اخبار فناوری اطلاعات امنیت
اطلاعات داده آموزش کامپیوتر pc-cillin f-secure g-data gdata kaspersky
trillium tejarateamn bitdefender panda avira antivirus virus trojan
rootkit webroot trend micro babylon حفاظت از کامپیوتر و موبایل کسپرسکی
کاسپرسکی کسپراسکی بیت دفندر آنتی ویروس ضد ویروس لایسنس امنیت اطلاعات
ترند ماکرو ترندماکرو پی سی سیلین اف-سکیور پاندا سکیوریتی آویرا اویرا
بهترین آنتی ویروس جی دیتا دورانتاش دوراونتاش آتنا آواژنگ سیستم تجارت امن
خاورمیانه دوران دوران داده پردازی پرورش داده ها مخابرات کامپیوتر نرم
افزار سخت افزار تریلیوم موبایل سکیوریتی آنتی ویروس موبایلنماینده انحصاری
آپا آفتا همایش کنفرانس بازدید رایانه پشتیبانی شبکه امنیت شبکه UTM
Cyberoam ویروس یابی رایگان تروجان ویروس روت کیت وب روت کرمهای اینترنتی
بد افزار
خطرناکترین تهدیدهای اینترنتی چیست؟

خطرناکترین تهدیدهای اینترنتی چیست؟
آیا باید اینترنت را برای دغدغهها و تهدیدهایی که طی دهه گذشته با خود به همراه آورد، ملامت کرد؟ بدون اینترنت شما احتمالا حتی عبارتهایی مثل فیشینگ، جرایم سایبری، تجاوز به دادهها یا باتنت را هم نمیشنیدید. شاید بد نباشد در دغدغههای امنیتی برجستهای که دنیای اینترنت در ده سال اخیر تجربه کرده، بازنگری داشته باشیم و آنچه را از هر کدام یاد گرفتهایم، یادآوری کنیم.
جنگ سایبری فوریه سال
2000 / بهمن 1378 بود که نوجوانی کانادایی به نام مستعار مافیابوی با
راهاندازی طغیانی از ترافیکهای ناتمام اینترنتی، در فعالیت چندین سایت
مطرح از جمله آمازون، سی.ان.ان، ای.بی، و یاهو وقفه ایجاد کرد و چیزی به
اسم حمله توزیعیافته عدم پذیرش سرویس یا به اختصار دی.دی.اُ.اس را اختراع
کرد.
دادگاه، مافیابوی را که نام حقیقیش مایکل کالک بود، در 55 مورد از 66 مورد خرابکاری مورد ادعا گناهکار شناخت و به تحمل 8 ماه حبس محکوم کرد. او بعدها تجربیاتش را در کتابی با این عنوان نوشت: « مافیابوی: چگونه به اینترنت نفوذ کردم و چرا اینترنت همچنان شکننده است.»
برخی کارشناسان میگویند که تمام تهدیدات امنیتی از طریق چرخهای است که از تفنن به منتفع کردن سیاستها حرکت میکند، و فرق چندانی هم بین حملات دی.دی.اُ.اس نیست؛ مجرمین فرصتطلب معمولا در اول کارشان با متوقف کردن فعالیت سایتهای قمار از آنها باجگیری میکنند.
در می 2007 / اردیبهشت 1386، نوک پیکان حملات دی.دی.اُ.اس به سوی سیاست نشانه رفت. صدها هوادار روسی آنلاین تنها به خاطر جابجا شدن یک یادبود جنگ جهانی دوم، وبسایتهای استونی را مسدود کردند. حملات تا آنجا ادامه یافت که در تابستان آن سال، تیمهای واکنش سریع کامپیوتری یا در اختصار سی.ای.آر.تی از کشورهای گوناگون به داد این کشور رسیدند. سال بعد این خلافکاران سازمانیافته روسی با همین نوع حملات، دولت گرجستان را هدف قرار دادند.
در شرایطی که افراد بسیاری تصور میکنند ایالات متحده، احتمالا از آمادگی کافی برای مقابله با جنگهای سایبر پیشرو برخوردار نیست، متخصصان سی.ای.آر.تی در حال مشاوره دادن به دولت این کشور در مورد چگونگی مصون نگاه داشتن ساختارهای زیربنایی خود را از چنین حملاتی هستند.
بدافزار وجود ویروسها
و کرمها در سیستمهای یارانهای همیشگی است؛ ولی تابستان سال 2001 / 1380
بود که کرمی مهاجم، تهدید به بستن وبسایت رسمی کاخ سفید کرد. خندهدار
این بود که کرم مذکور «کد قرمز» (رد-کد) نام گرفت، چون کسی که به وجود آن
پی برد، در آن لحظه مشغول نوشیدن نوشابه «کد رد» بود! این کارشناس امنیتی،
کنفرانس خبری بیسابقهای را با حضور مرکز محافظت از زیرساختهای ملی در
اف.بی.آی، سی.ای.آر.تی. آمریکا، مرکز رسیدگی به اتفاقات کامپیوتری فدرال؛
انجمن فناوری اطلاعات آمریکا، انیستیتوی سانز و مایکروسافت ترتیب داد.
دو سال بعد، مایکروسافت مجددا تیمی را با سرویس مخفی ایالات متحده، اف.بی.آی، و بعدا اینترپل تشکیل داد و جایزهای 250هزار دلاری را در ازای اطلاعاتی که به دستگیری مسببین انتشار سوبیگ، اماسبلاست و دیگر ویروسهای عمده آن زمان بیانجامد، تعیین کرد.
معمولا چنین همکاریای بین سازمانهای دولتی و خصوصی کمتر به چشم میخورد، ولی نمونه دیگری از آن دوباره اوایل سال میلادی قبل مشاهده شد؛ زمانی که کانفیکر در نیمه شب اول آوریل / سیزدهم فروردین 1388 برای وارد کردن صدمهای سخت به اینترنت وارد شد. به لطف ائتلاف بینظیری که بوین شرکتهای ضدویروسی که معمولا رقیب یکدیگر شناخته میشوند، این اتفاق نیفتاد و ائتلاف حتی آژانسهای دولتی را هم در خود جای داد. این گروه همچنان به کار خود یعنی نظارت بر انواع کرمها ادامه میدهد. بدیهی است که وقتی سازمانها دست به دست هم میدهند، در مقابل دشمن قویتر ظاهر میشوند و در این چنین شرایطی حتی شرکتهای امنیتی میتوانند اختلافاتشان را بر سر مصالح عمومی کنار بگذارند.
 حمله به
شبکههای اجتماعی
در اوایل دهه اخیر، کارشناسان امنیتی برای
محافظت از سرویسهای پیامرسانی فوری ای.او.ال (امریکنآنلاین)، وبمیل
یاهو و شبکههای پییر-تو-پییر مورد استفاده کارمندان در تلاش بودند. این
کاربردها به ایجاد منافذی به فایروالها و گشایش مبادی ورودی مختلفی میشد
که هدفهای جدیدی را برای حملات بدافزارها پدید میآورد.
این نبرد در ابتدا روی پورت سرور 80 متمرکز بود. ولی با به انتها رسیدن توجهها به سمت فیسبوک، توییتر و دیگر کاربریهای وب 2.0 تغییر جهت داد.
در سال 2005 / 1384، نوجوان دیگری خبرساز شد. او کرمی را به اسم سامی روی مایاسپیس منتشر کرد که منجر به آشکار شدن یکی از مشکلات عمده وب 2.0 گردید: محتواهایی که توسط کاربران به اشتراک گذاشته میشوند، میتوانند حاوی بدافزار باشند. حتی فیسبوک هم متحمل چند اشتباه در مورد حریم خصوصی شد و صدمات ناشی از کرم مخصوص به خود را که کوبفیس نام گرفت، از سر گذراند.
توییتر هم وقتی به اندازه کافی رشد کرد، بدافزارهای خود را جذب کرد و خطرات ناشی از یو.آر.ال.های کوتاه را همراه آنها پررنگ کرد؛ اینکه شما نمیتوانید ببینید که با کلیک روی آنها، چه چیزی در آن سو انتظارتان را میکشد. توییتر همچنین از انواع هرزنامهها هم ضربه خورده است.
ویروسهای سازمانیافته، جرایم سازمانیافته بعد از این
که ویروس ملیسا در سال 1999 / 1378 دیده شد، ویروسهای بیرون آمده از
ایمیلها در سال پس از آن با عنوان «عاشقتم!» (I love you) به اوج رسید و
تنها ظرف 5 ساعت دست و پاگیر سرورهای ایمیل را در سراسر دنیا شد.
با بهبود عملکرد فیلترهای هرزنامهای در انسداد ایمیلهای خطرناک، نگاه کدنویسهای بد نیت به سمت دیگری معطوف شد. آنها به سمت کرمهایی رفتند که به خودی خود منتشر میشوند، مثل اماسبلاست که از رخنهای در سیستم پیامهای از راه دور سوء استفاده می کرد، یا ساسر که از رخنهای در سرویسهای اطلاعات اینترنتی (آی.آی.اس) برای انتشار بهره گرفت. در همین دوره بود که ویروسها و کرمها از راه پروتکل ارسال میل اس.ام.تی.پی برای دور زدن فیلترهای ایمیل استفاده کردند.
اینترنت و کاربران آن شاید از اقبال خوبی برخوردار بودند که زمان زیادی برای اثربخشی طرح جایزه مایکروسافت لازم نبود تا اسون جاسچن، نویسنده نتاسکای و ساسر به دام بیافتد. کار او از تخلفات تفننی به جایی رسیده بود که در عملیات جرائم سازمانیافتهای همکاری میکرد که از نظر مالی به شرکتهای هرزهنگاری و مواد مخدر متصل بود؛ گروههایی مثل شبکه تجارت روس که مبارزات هرزنامهای پیچیدهای را به راه انداختهاند.
باتنتها 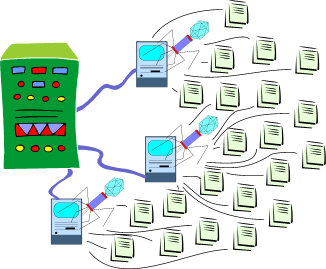 سندیکاهای
جرائم سازمانیافته به واسطه پشتیبانیهای مالی، هرروز گستردهتر میشوند و
بدافزارها هر روز به ابتکاری جدید مسلح میشوند.
در سال 2007 / 1386، کرم استورم در ابتدا مثل هر ویروس دیگری کار خود را آغاز کرد و تعداد زیادی از کامپیوترها را آلوده کرد، ولی این کرم زمانی روی وحشتناک خود را نشان داد که شروع به تماس گرفتن با کرمهای استورم در دیگر کامپیوترها کرد و با بهرهگیری از پروتکل پییر-تو-پییر اورنت، شبکهای از کامپیوترهای آلوده را تشکیل داد. این پروتکل امکان ارسال حملات هرزنامهای یا استفاده از کامپیوترهای آلوده را برای آغاز حملات دی.دی.اُ.اس فراهم میکند.
البته این شیوه مخصوص استورم نبود و ویروس دیگری به نام نوگاشی هم یک باتنت برای خودش ساخت و این، به روشی جدید برای آسیبرسانی به سیستمها تبدیل شد. امروز این باتنتها بیشتر در سیستمهای عامل مکینتاش و لینوکس دیده میشوند، ولی توجه داشته باشید که در واقع اکنون شانس وجود حداقل یک بات در کامپیوتر شما 50-50 است.
 آلبرت
گونزالس
حملاتی که قربانیان آن شامل دیواندبوستر، هانافورد
برادرز، هارتلندپیمند سیستمز، و تی.جی.ایکس. و تعداد دیگری از شرکتها
میشدند، شاید مصداق جرائم سازمانیافته نبودند ولی یک همدستی بین مجرمانی
بود که به یکی از بزرگترین دستبردهای دادهای در سالهای اخیر تبدیل
شد. آلبرت گونزالس، متهم ردیف اول، برای ترتیب دادن بیشتر این سری حملات و
همکاری در مابقی آنها، گناهکار شناخته شد. گنزالس و اعضای تیمش برنامه
مخربشان را از طریق سایتهای این شرکتهای بزرگ وارد کردند. به این ترتیب
بدافزار به شبکه داخلی آنها نفوذ کرد، درست جایی که اطلاعات محرمانه
کارتهای اعتباری پنهان شده است.
برای مقابله با این گونه دستبردهای اطلاعاتی، صنعت کارتهای پرداخت یا در اختصار پی.سی.آی. مقرراتی 12 بندی برای مشتریان عضو تعیین کرد که هر دو سال یکبار به روز میشود. بر این اساس، آنچه به کار گرفته میشود پنهانسازی اطلاعات کارتهای اعتباری با استفاده از پروتکل اند-تو-اند است که به این طریق، اطلاعات شخصی دیگر با استفاده از صندوقهای پرداخت به خطر نمیافتد.
فیشینگ گرچه فیشینگ
از هرزنامه مضرتر است، ولی هنوز موفقیت خیلی بزرگی در سرقت دادهها از طریق
آن به دست نیامده است. روشی که در فیشینگ استفاده میشود، ارسال یک ایمیل
جذاب برای قربانی است. او را با مشاهده میل، به دیدن یک سایت در ظاهر
بیخطر و زیبا ترغیب میشود و در همین حین اطلاعات فردی او به سرقت میرود.
اغلب این سایتهای کاذب از «فست فلاکس» استفاده میکنند، قابلیتی جهت
تغییر سریع دامین تا شما نتوانید با ردگیری سایت جهت اعمال قانون اقدام
کنید.
برخی سایتهای فیشینگ به نظر خیلی واقعی میآیند: آنها عموما از لوگو و طرحهای بانکها و سایتهای مبادله الکترونیک، و تغییرات بسیار گسترده بر صفحههای خام استفاده میکنند که البته با نگاهی دقیقتر مشخص میشود که عمدتا پر از غلطهای املایی هستند و طراحیشان مربوط به سالهای گذشته است. خوب، بهترین راه محافظت در مقابل آنها خیلی هم دشوار نیست، روی آنها کلیک نکنید!
پروتکلها قدیمی؛ مشکلات جدید
پشت
ظاهر اینترنت را
پروتکلها تشکیل میدهند. عملکرد بعضی از آنها بسیار فراتر از آن چیزی است
که برایش طراحی شدهاند. یکی از معروفترین این نوع پروتکلها سیستم نام
دامین یا دی.ان.اس است که به گفته یکی از کارشناسان این پروتکول در مقابل
انواع حملات از جمله مسمومیتکش دی.ان.اس. آسیبپذیر است.
دی.ان.اس، نام متعارف یک وبسایت، مثلا www.pcworld.com را به آدرس عددی سرورش (آی.پی ، مانند 123.12.123.123) تبدیل میکند. مسمومیت کش به این معنی است که آدرسهای ذخیره شده برای یک نام متعارف ناصحیح باشد و به این ترتیب، کاربر را به سایتی آلوده هدایت کند. در این حالت کاربر هیچ راهی برای درک خطر یپشرویش ندارد و ناگزیر از در دام افتادن است.
کارشناسان هم در این بین مشغول شناسایی و رفع حفرههای موجود هستند. چنانکه مارش ری از فونفکتور حفرهای را در SSL/TLS پیدا کرد که وقتی دو طرف را به رسمیت شناخته شدند، امکان حملات طرف ثالث را فراهم میکند. بروز این مشکل هم به منفذهای پروتکل قدیمی مربوط است. بنابراین توصیه میشود برای سالهای پیشرو در پی جایگزینی برای پروتکلهای کنونی باشید.
 مایکروسافت و
پچ سهشنبهها
ده سال پیش بود که مایکروسافت پچهای خود را
برای موارد مورد احتیاج عرضه کرد. در بیشتر مواقع این پچها در بعد از
ظهرهای روزهای جمعه عرضه میشد، که بدین معنی بود که آدمبدها تمام آخر
هفته وقت داشتند تا پچها را مهندسی معکوس کنند و پیش از آنکه صبح دوشنبه
مسئول سیستمها بیاید، از فرصت برای آسیب رساندن به آنها استفاده کنند.
بنابراین از پاییز سال 2003 / 1382، مایکروسافت پچها را طبق برنامهای ساده منتشر کرد: دومین سهشنبه هر ماه. به همین دلیل این بستههای ترمیمی در این شش سال به «پچ سهشنبه» معروف شدند، که به جز چهار ماه از سال به طور ماهانه تولید و عرضه میشوند. اوراکل سه ماه یکبار و ادوبی هم سه ماه یکبار، و تقریبا همزمان با پچ سهشنبه مایکروسافت ارائه میشوند. میتوان گفت که اپل تنها شرکت بزرگی است که برنامهای مشخص برای پچهایش ارائه نکرده است.
افشای حفرهها در ازای پول سالها است که
بین کارشناسان بحثی مبنی بر این وجود دارد که آیا حفرههای تازه یافته را
به صورت عمومی اطلاعرسانی کنند یا منتظر بمانند که شرکتهای سازنده، پچ
مربوط را تولید کنند. در برخی موارد شرکتهای فروشنده به کارشناسان رجوع
نمیکنند یا به اطلاعرسانی عمومی در رابطه با حفرهها نمیپردازند، در این
شرایط کارشناسان هم به طور عمومی اطلاعرسانی میکنند. از سوی دیگر
خلافکاران هم قطعا اطلاعات خود از حفرهها را لو نمیدهند، چراکه به خوبی
میدانند که در بازار سیاه چقدر میارزد.
پس از سالها، اخیرا یکی دو شرکت امنیتی تصمیم گرفتهاند تا با پرداخت پول، کارشناسان را ساکت نگه دارند و در مقابل، آنها با فروشنده جهت تولید به موقع پچ همکاری کنند و به این ترتیب، مشریان آن فروشنده پیش از عموم جامعه از جزئیات حفره مطلع شوند.
به عنوان نمونه در کنفرانس امنیت کاربردی کنسکوست، برای کارشناسانی که بتوانند یک سیستم مشخص را هک کنند، سالانه جوایزی به ارزش 10هزار دلار تعیین میشود.
باید توجه داشت کاربران برای اینکه در این بین کمترین آسیب را ببینند باید هم آموزشهایی را بصورت پاییه ای در مورد امنیت اطلاعات و داده ببینند تا موارد امنیتی را بخوبی رعایت کنند و هم اینکه از نرم افزارهای امنیتی مناسب و آنتی ویروس مناسب بر روی کامپیوترها و موبایل خود استفاده نمایند .
متن و منبع خبر ( جمع آوری از خبر آنلاین )
واحد اطلاع رسانی دورانتاش
هوشمند فروش فروشگاه آنلاین فروشگاه آنلاین اخبار فناوری اطلاعات امنیت
اطلاعات داده آموزش کامپیوتر pc-cillin f-secure g-data gdata kaspersky
trillium tejarateamn bitdefender panda avira antivirus virus trojan
rootkit webroot trend micro babylon حفاظت از کامپیوتر و موبایل کسپرسکی
کاسپرسکی کسپراسکی بیت دفندر آنتی ویروس ضد ویروس لایسنس امنیت اطلاعات
ترند ماکرو ترندماکرو پی سی سیلین اف-سکیور پاندا سکیوریتی آویرا اویرا
بهترین آنتی ویروس جی دیتا دورانتاش دوراونتاش آتنا آواژنگ سیستم تجارت امن
خاورمیانه دوران دوران داده پردازی پرورش داده ها مخابرات کامپیوتر نرم
افزار سخت افزار تریلیوم موبایل سکیوریتی آنتی ویروس موبایلنماینده انحصاری
آپا آفتا همایش کنفرانس بازدید رایانه پشتیبانی شبکه امنیت شبکه UTM
Cyberoam